

Utiliser Screeb avec une Content Security Policy
Ce que la Content Security Policy de votre site doit autoriser pour le tag Screeb, l'installation sans script inline et la vérification de votre politique.
Si votre site envoie une Content Security Policy (CSP), le navigateur ne charge que ce que la politique autorise. Cette page résume ce qu’il faut autoriser pour que Screeb fonctionne, et ce que vous pouvez vérifier depuis l’admin. Elle concerne les sites et applications web ; les SDK mobiles ne sont pas concernés.
Ce qu’il faut autoriser
Section intitulée « Ce qu’il faut autoriser »Vos développeurs ou votre équipe sécurité ajoutent les sources de Screeb à la politique de votre site, à côté de vos propres domaines. En résumé :
https://*.screeb.apppour les scripts, les appels à l’API, les styles, les images, les polices et les médias ;https://s3.fr-par.scw.cloudpour les réponses fichier, vocales, vidéo et les captures d’écran ;- l’origine de votre outil de réservation dans
frame-src, si vous utilisez des questions de prise de rendez-vous.
Screeb n’a jamais besoin de 'unsafe-eval'. Il n’a pas non plus besoin de 'unsafe-inline', tant que le tag est installé sans le snippet inline, voir plus bas. Si vous servez Screeb depuis votre propre domaine via un proxy, le nom d’hôte du proxy remplace *.screeb.app.
La politique complète, ce que chaque directive autorise et ce qui casse sans elle, ainsi que l’origine de chaque outil de réservation, sont dans CSP, iframes et exigences de sécurité dans la documentation développeurs.
Installer sans script inline
Section intitulée « Installer sans script inline »Le JS snippet de la page d’installation est un script inline : avec une CSP stricte, il demande script-src 'unsafe-inline', un nonce ou un hash. Vos développeurs peuvent plutôt charger le tag avec une simple balise script ou un package npm, voir Installer sans script inline.
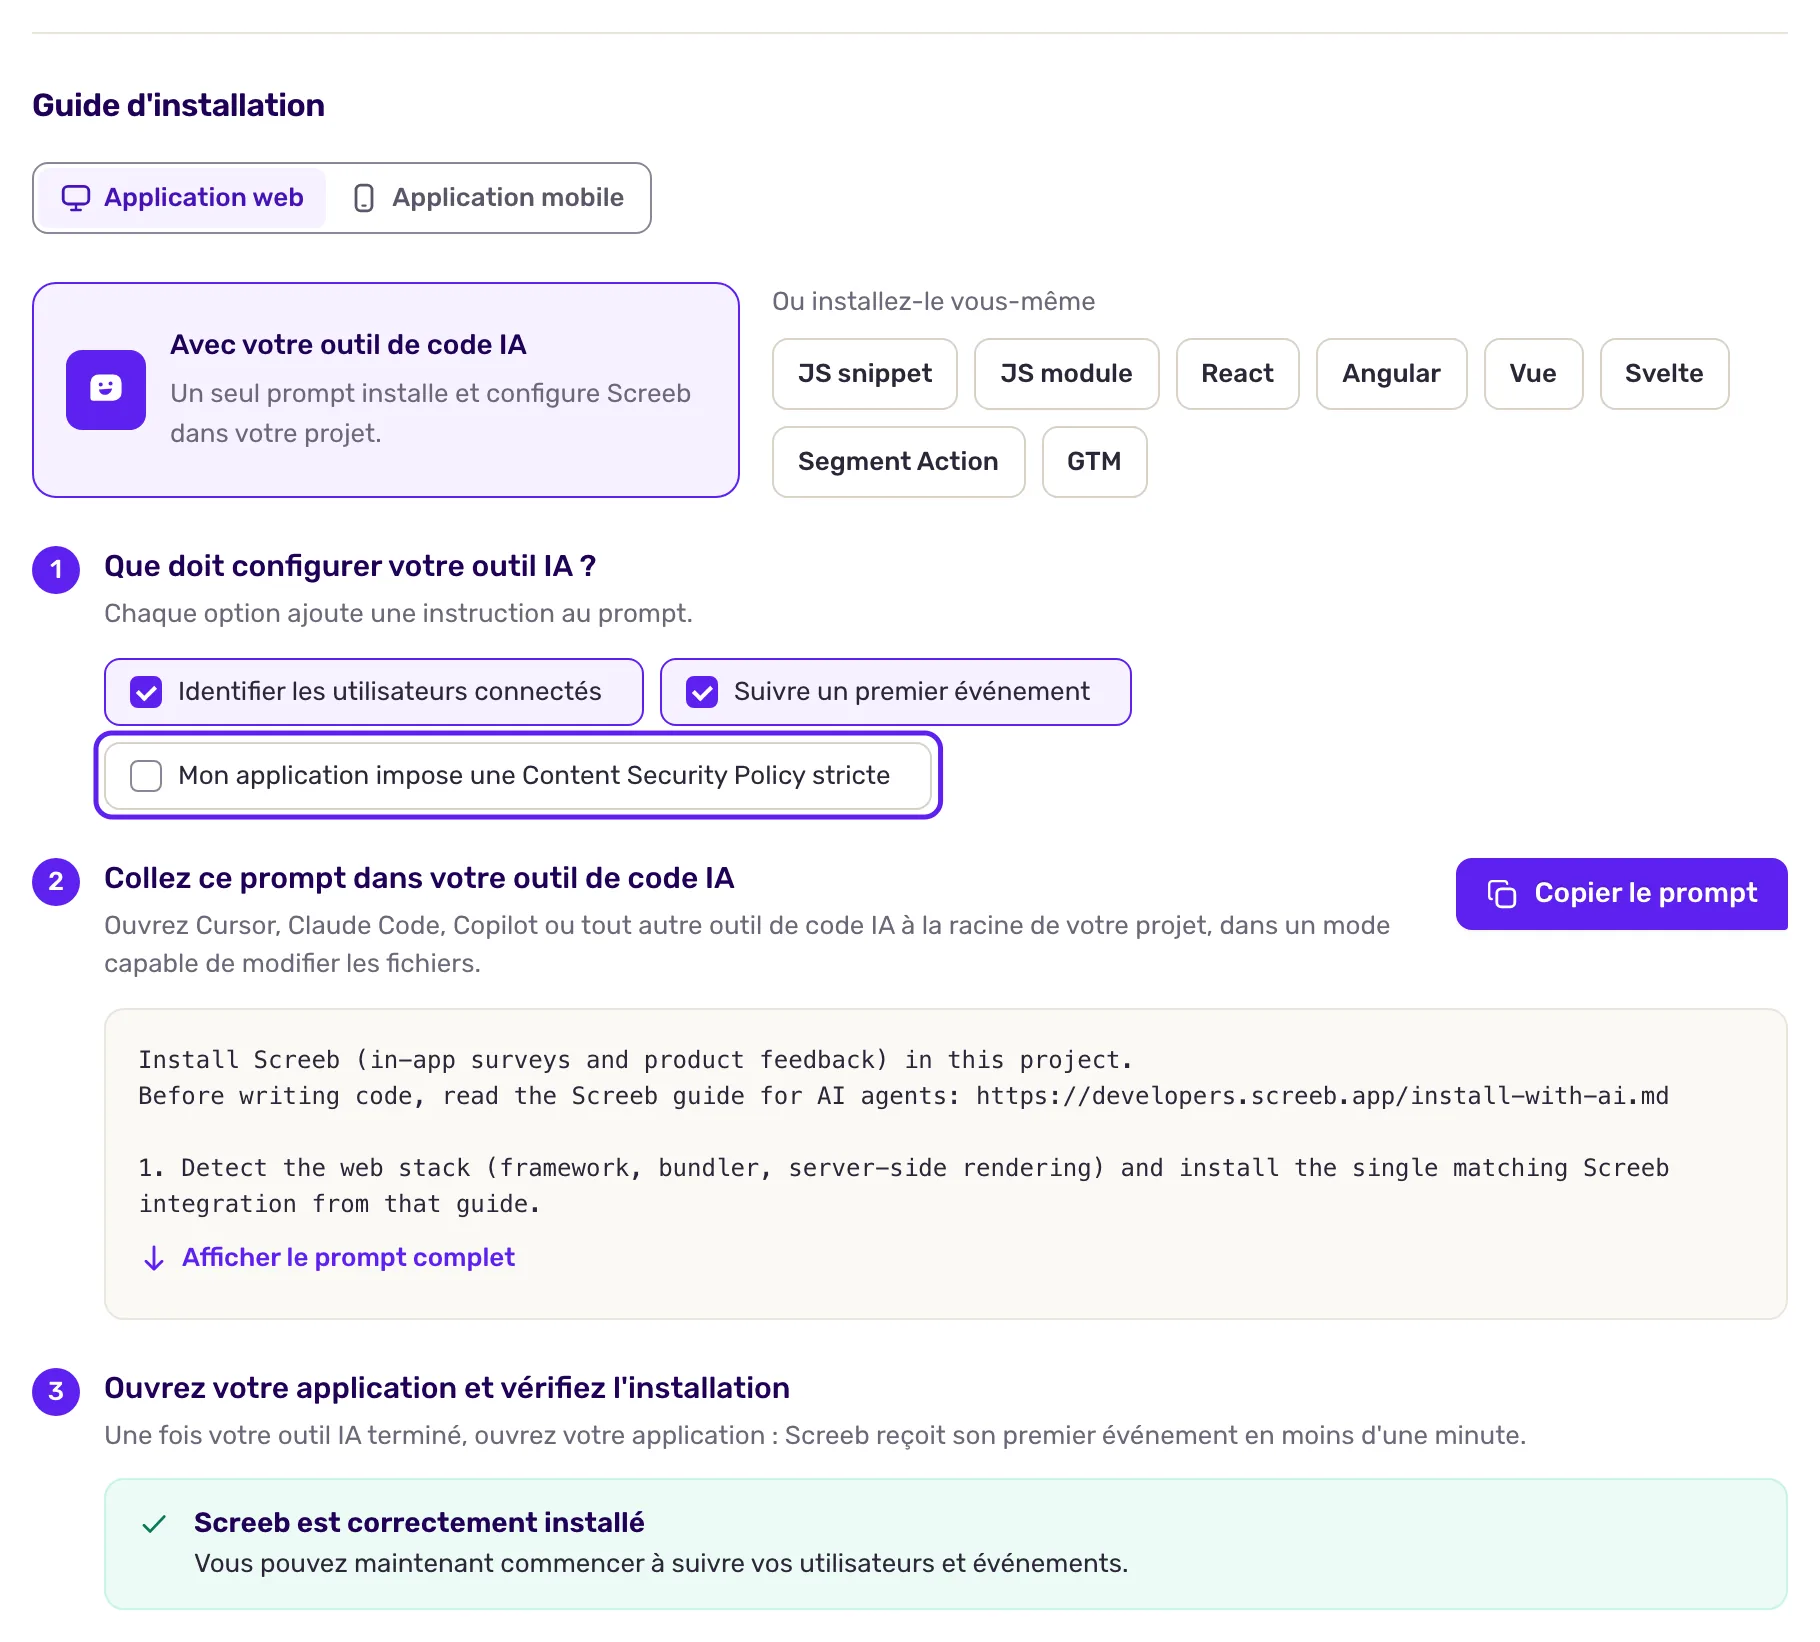
Sur l’onglet Application web de la page d’installation, l’option Avec l'IA propose la case Mon application impose une Content Security Policy stricte : cochez-la et votre outil de code IA installe Screeb sans script inline.
Vérifier votre politique
Section intitulée « Vérifier votre politique »Ouvrez Screeb Inspector sur votre site. Dans son onglet Overview, la liste “Installation & Health” teste l’API, le point d’envoi des rapports, la feuille de style du widget, les polices et les médias, et nomme la directive à corriger pour chaque échec. Les images, les envois de fichiers et les cadres de prise de rendez-vous n’y sont pas testés : consultez la console du navigateur, où les violations de CSP causées par Screeb sont signalées.
Dans la console, $screeb('debug') indique seulement si l’API est bloquée.
Un bloqueur de publicité peut bloquer screeb.app quelle que soit votre politique : le symptôme ressemble à un script-src manquant. Testez dans un navigateur sans extension.