

Usare Screeb con una Content Security Policy
Cosa deve consentire la Content Security Policy del tuo sito per il tag Screeb, come installarlo senza script inline e come verificare la tua policy.
Questa pagina è stata tradotta automaticamente. La versione inglese fa fede.
Se il tuo sito invia una Content Security Policy (CSP), il browser carica solo ciò che la policy consente. Questa pagina riassume cosa consentire perché Screeb funzioni e cosa puoi verificare dall’admin. Vale per i siti web e le web app; gli SDK mobile non sono interessati.
Cosa consentire
Sezione intitolata “Cosa consentire”I tuoi sviluppatori o il tuo team di sicurezza aggiungono le sorgenti di Screeb alla policy del tuo sito, accanto ai tuoi domini. In breve:
https://*.screeb.appper script, chiamate API, stili, immagini, font e contenuti multimediali;https://s3.fr-par.scw.cloudper le risposte con file, voce, video e screenshot;- l’origine del tuo strumento di prenotazione in
frame-src, se usi domande di prenotazione.
Screeb non ha mai bisogno di 'unsafe-eval'. Non ha bisogno nemmeno di 'unsafe-inline', a patto che il tag sia installato senza lo snippet inline, vedi sotto. Se servi Screeb dal tuo dominio tramite un proxy, il nome host del tuo proxy sostituisce *.screeb.app.
La policy completa, cosa consente ogni direttiva e cosa smette di funzionare senza di essa, e l’origine di ogni strumento di prenotazione si trovano in CSP, iframe e requisiti di sicurezza nella documentazione per sviluppatori.
Installare senza script inline
Sezione intitolata “Installare senza script inline”Lo snippet JS della pagina di installazione è uno script inline: con una CSP restrittiva richiede script-src 'unsafe-inline', un nonce o un hash. I tuoi sviluppatori possono invece caricare il tag con un semplice tag script o con un pacchetto npm, vedi Installare senza script inline.
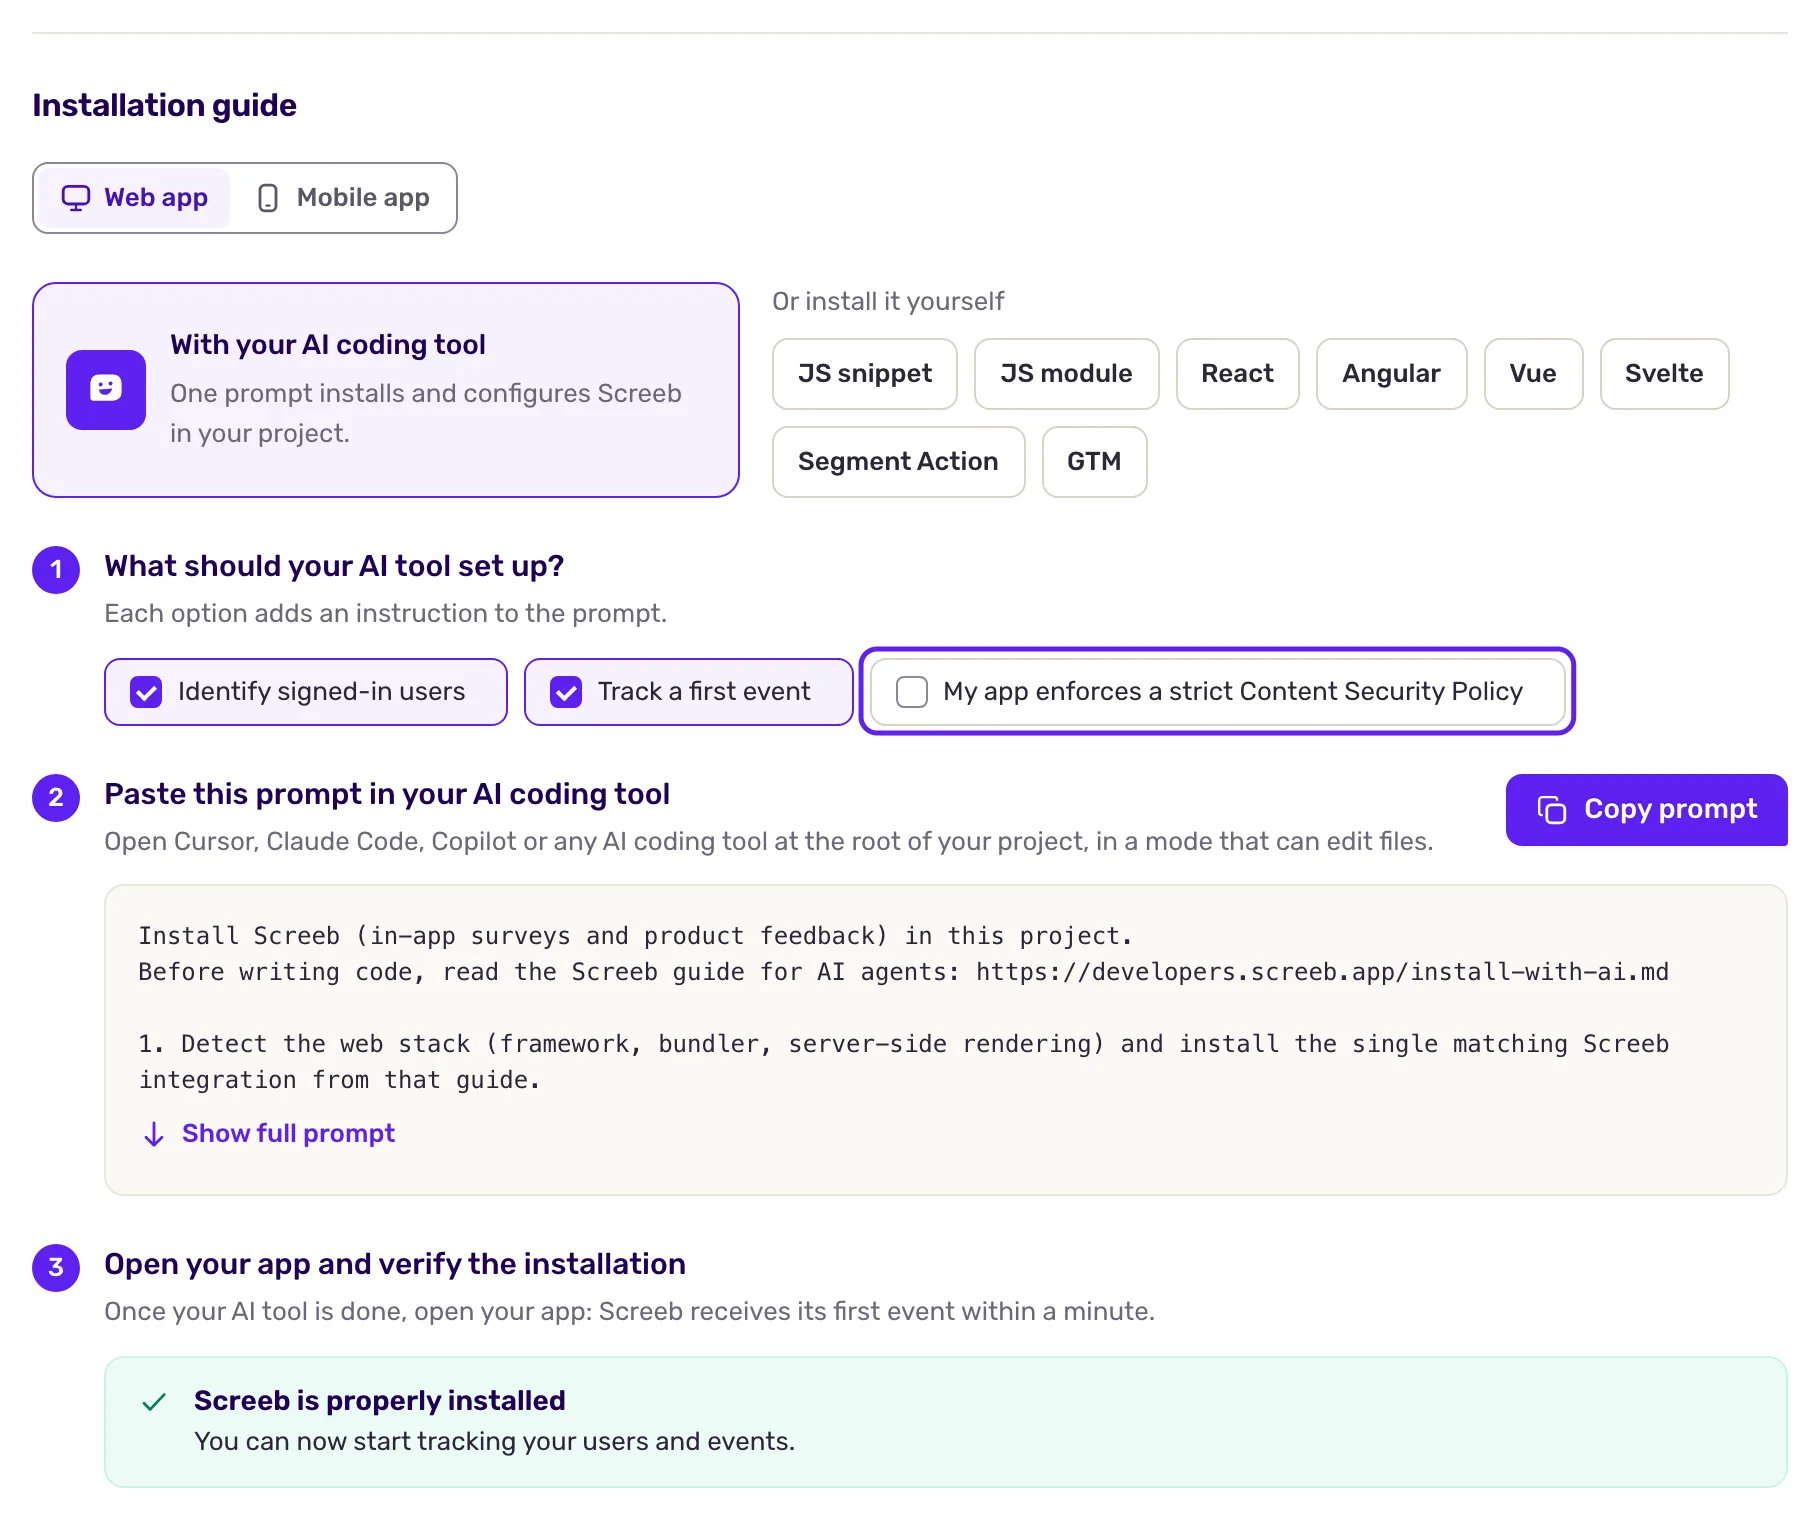
Nella scheda App web della pagina di installazione, l’opzione Con l'IA ha una casella La mia app applica una Content Security Policy rigorosa: spuntala e il tuo strumento di coding IA installa Screeb senza script inline.
Verificare la tua policy
Sezione intitolata “Verificare la tua policy”Apri Screeb Inspector sul tuo sito. Nella scheda Overview, la checklist “Installation & Health” testa l’API, l’endpoint dei report, il foglio di stile del widget, i font e i contenuti multimediali, e indica la direttiva da correggere per ogni errore. Immagini, upload e frame di prenotazione non vengono testati lì: controlla la console del browser, dove vengono registrate le violazioni CSP causate da Screeb.
Nella console, $screeb('debug') ti dice solo se l’API è bloccata.
Un ad blocker può bloccare screeb.app indipendentemente dalla tua policy: il sintomo assomiglia a un script-src mancante. Prova in un browser senza estensioni.