

Usa Screeb con una Content Security Policy
Qué debe permitir la Content Security Policy de tu web para el tag de Screeb, cómo instalarlo sin script inline y cómo comprobar tu política.
Esta página se tradujo automáticamente. La versión en inglés es la referencia.
Si tu sitio web envía una Content Security Policy (CSP), el navegador solo carga lo que la política permite. Esta página resume qué debes permitir para que Screeb funcione y qué puedes comprobar desde el admin. Se aplica a sitios web y aplicaciones web; los SDK móviles no se ven afectados.
Qué permitir
Sección titulada «Qué permitir»Tu equipo de desarrollo o de seguridad añade los orígenes de Screeb a la política de tu sitio web, junto a tus propios dominios. En resumen:
https://*.screeb.apppara scripts, llamadas a la API, estilos, imágenes, fuentes y contenido multimedia;https://s3.fr-par.scw.cloudpara las respuestas con archivos, voz, vídeo y capturas de pantalla;- el origen de tu herramienta de reserva de citas en
frame-src, si usas preguntas de reserva.
Screeb nunca necesita 'unsafe-eval'. Tampoco necesita 'unsafe-inline', siempre que el tag se instale sin el snippet inline, como se explica más abajo. Si sirves Screeb desde tu propio dominio a través de un proxy, el nombre de host de tu proxy sustituye a *.screeb.app.
La política completa, lo que permite cada directiva y qué falla si no la incluyes, así como el origen de cada herramienta de reserva, están en CSP, iframes y requisitos de seguridad en la documentación para desarrolladores.
Instalar sin script inline
Sección titulada «Instalar sin script inline»El snippet JS de la página de instalación es un script inline: con una CSP estricta, necesita script-src 'unsafe-inline', un nonce o un hash. Tu equipo de desarrollo puede cargar el tag con una etiqueta script normal o con un paquete npm, consulta Instalar sin script inline.
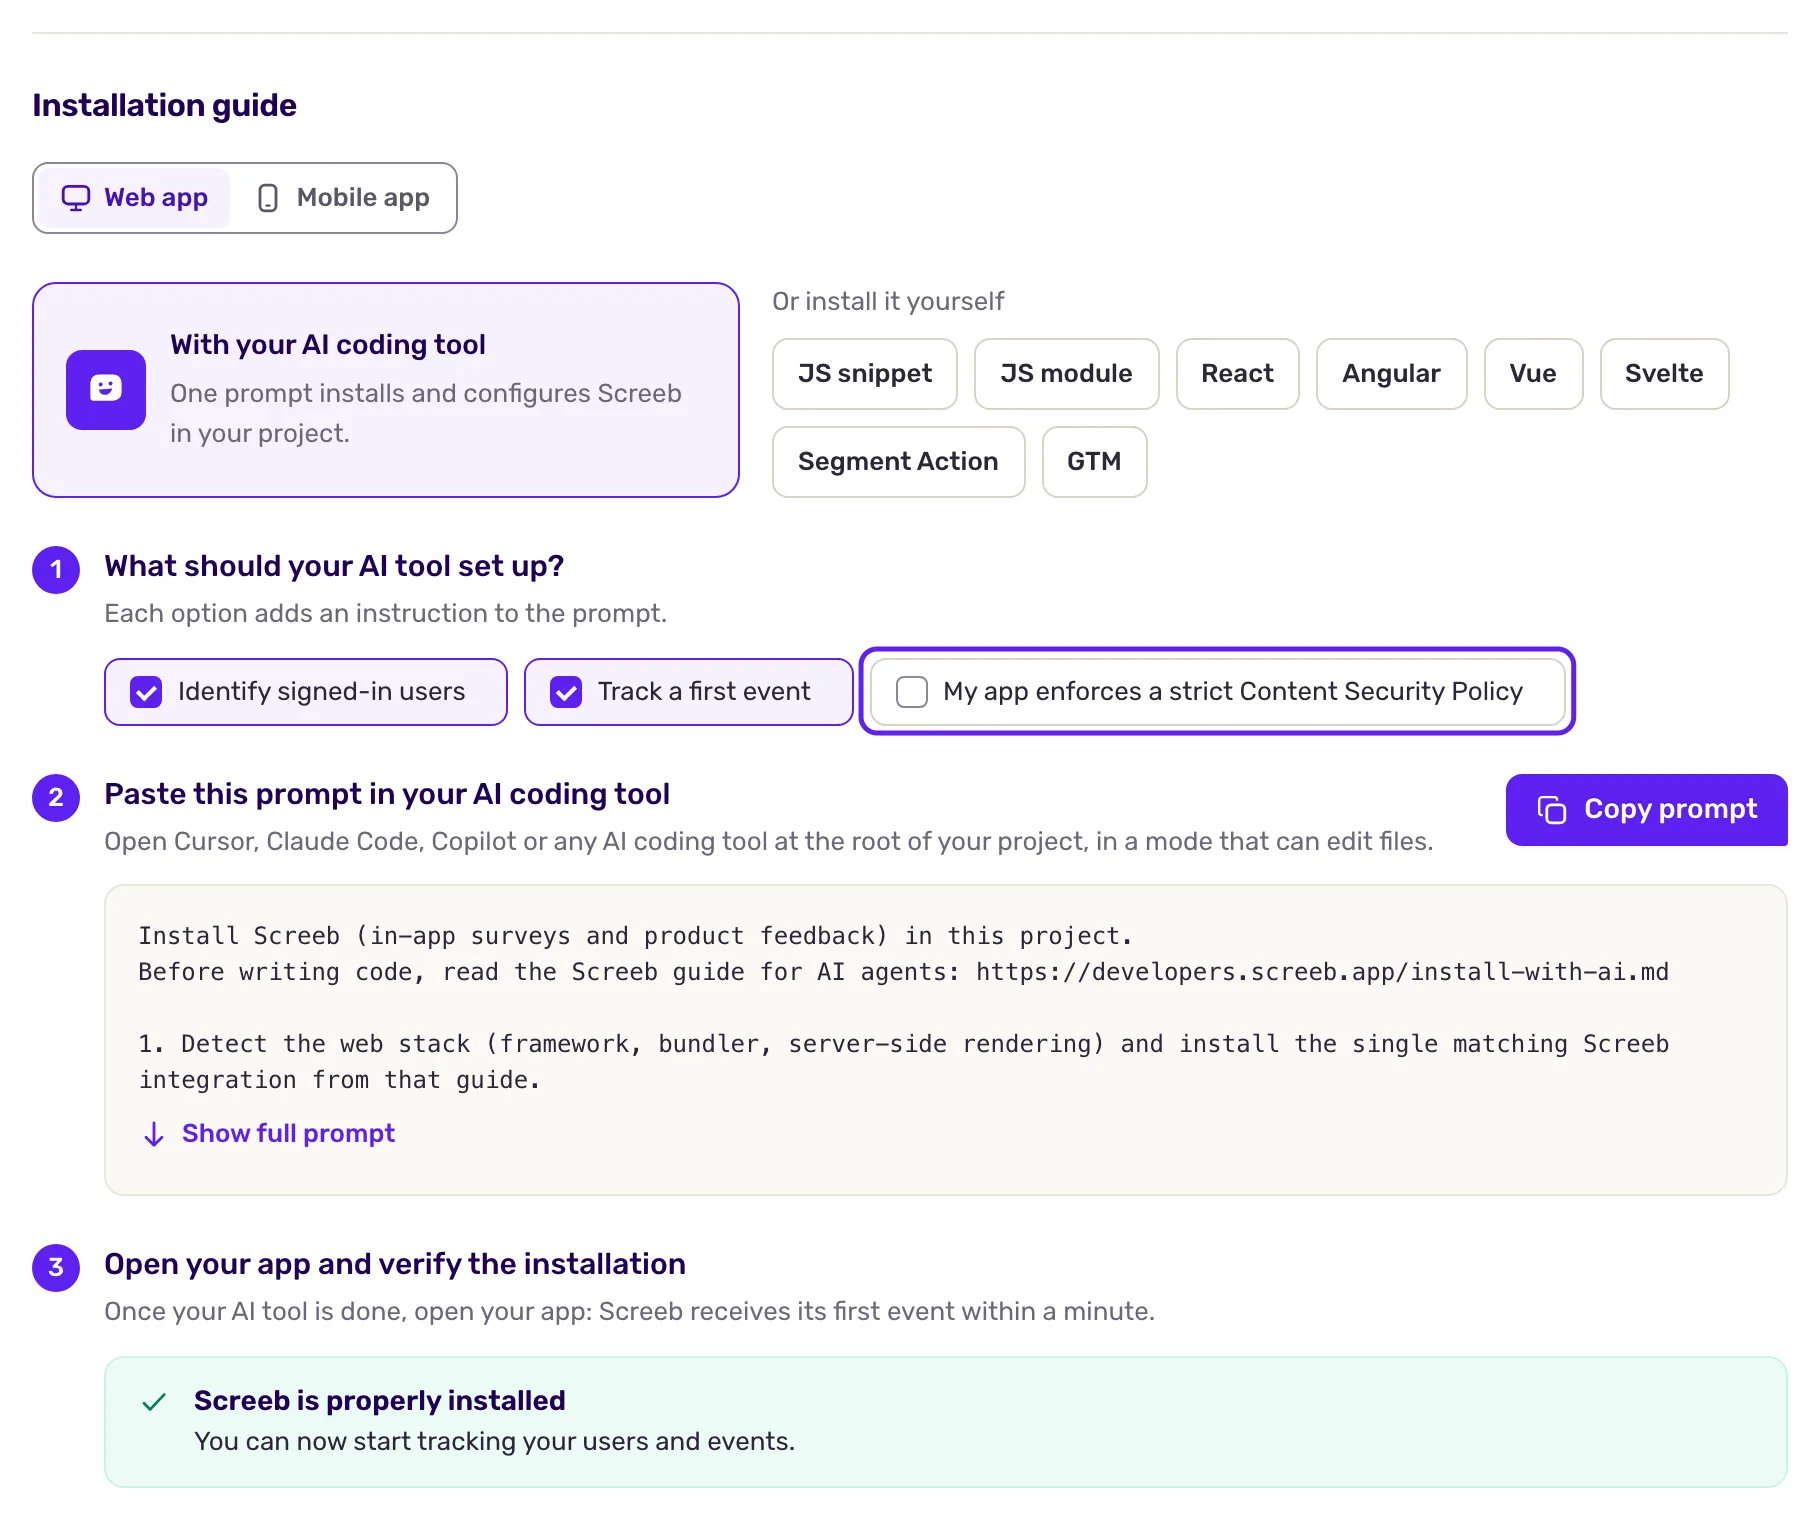
En la pestaña Aplicación web de la página de instalación, la opción Con IA incluye una casilla Mi app aplica una política de seguridad de contenido (CSP) estricta: márcala y tu herramienta de programación con IA instalará Screeb sin script inline.
Comprueba tu política
Sección titulada «Comprueba tu política»Abre Screeb Inspector en tu sitio. En su pestaña Overview, la lista “Installation & Health” prueba la API, el endpoint de informes, la hoja de estilos del widget, las fuentes y el contenido multimedia, e indica la directiva que debes corregir en cada fallo. Las imágenes, las subidas de archivos y los frames de reserva no se prueban ahí: revisa la consola del navegador, donde se registran las infracciones de CSP causadas por Screeb.
En la consola, $screeb('debug') solo te dice si la API está bloqueada.
Un bloqueador de anuncios puede bloquear screeb.app sea cual sea tu política: el síntoma se parece a un script-src ausente. Prueba en un navegador sin extensiones.