

Screeb mit einer Content Security Policy verwenden
Was die Content Security Policy Ihrer Website für den Screeb Tag erlauben muss, wie Sie ihn ohne Inline-Skript installieren und wie Sie Ihre Policy prüfen.
Diese Seite wurde automatisch übersetzt. Maßgeblich ist die englische Version.
Wenn Ihre Website eine Content Security Policy (CSP) sendet, lädt der Browser nur das, was die Policy erlaubt. Diese Seite fasst zusammen, was Sie freigeben müssen, damit Screeb funktioniert, und was Sie im Admin prüfen können. Sie gilt für Websites und Web-Apps; die mobilen SDKs sind nicht betroffen.
Was erlaubt sein muss
Abschnitt betitelt „Was erlaubt sein muss“Ihre Entwickler oder Ihr Security-Team tragen die Screeb-Quellen neben Ihren eigenen Domains in die Policy Ihrer Website ein. Kurz gesagt:
https://*.screeb.appfür Skripte, API-Aufrufe, Styles, Bilder, Schriften und Medien;https://s3.fr-par.scw.cloudfür Antworten mit Dateien, Sprachaufnahmen, Videos und Screenshots;- die Origin Ihres Terminplanungs-Tools in
frame-src, wenn Sie Fragen zur Terminbuchung verwenden.
Screeb braucht nie 'unsafe-eval'. Auch 'unsafe-inline' ist nicht nötig, solange der Tag ohne das Inline-Snippet installiert wird, siehe unten. Wenn Sie Screeb über einen Proxy von Ihrer eigenen Domain ausliefern, ersetzt der Hostname Ihres Proxys *.screeb.app.
Die vollständige Policy, was jede Direktive erlaubt und was ohne sie nicht funktioniert, sowie die Origin jedes Terminplanungs-Tools finden Sie unter CSP, iframes and security requirements in der Entwicklerdokumentation.
Ohne Inline-Skript installieren
Abschnitt betitelt „Ohne Inline-Skript installieren“Das JS-Snippet auf der Installationsseite ist ein Inline-Skript: Unter einer strikten CSP benötigt es script-src 'unsafe-inline', eine Nonce oder einen Hash. Ihre Entwickler können den Tag stattdessen mit einem einfachen Script-Tag oder einem npm-Paket laden, siehe Ohne Inline-Skript installieren.
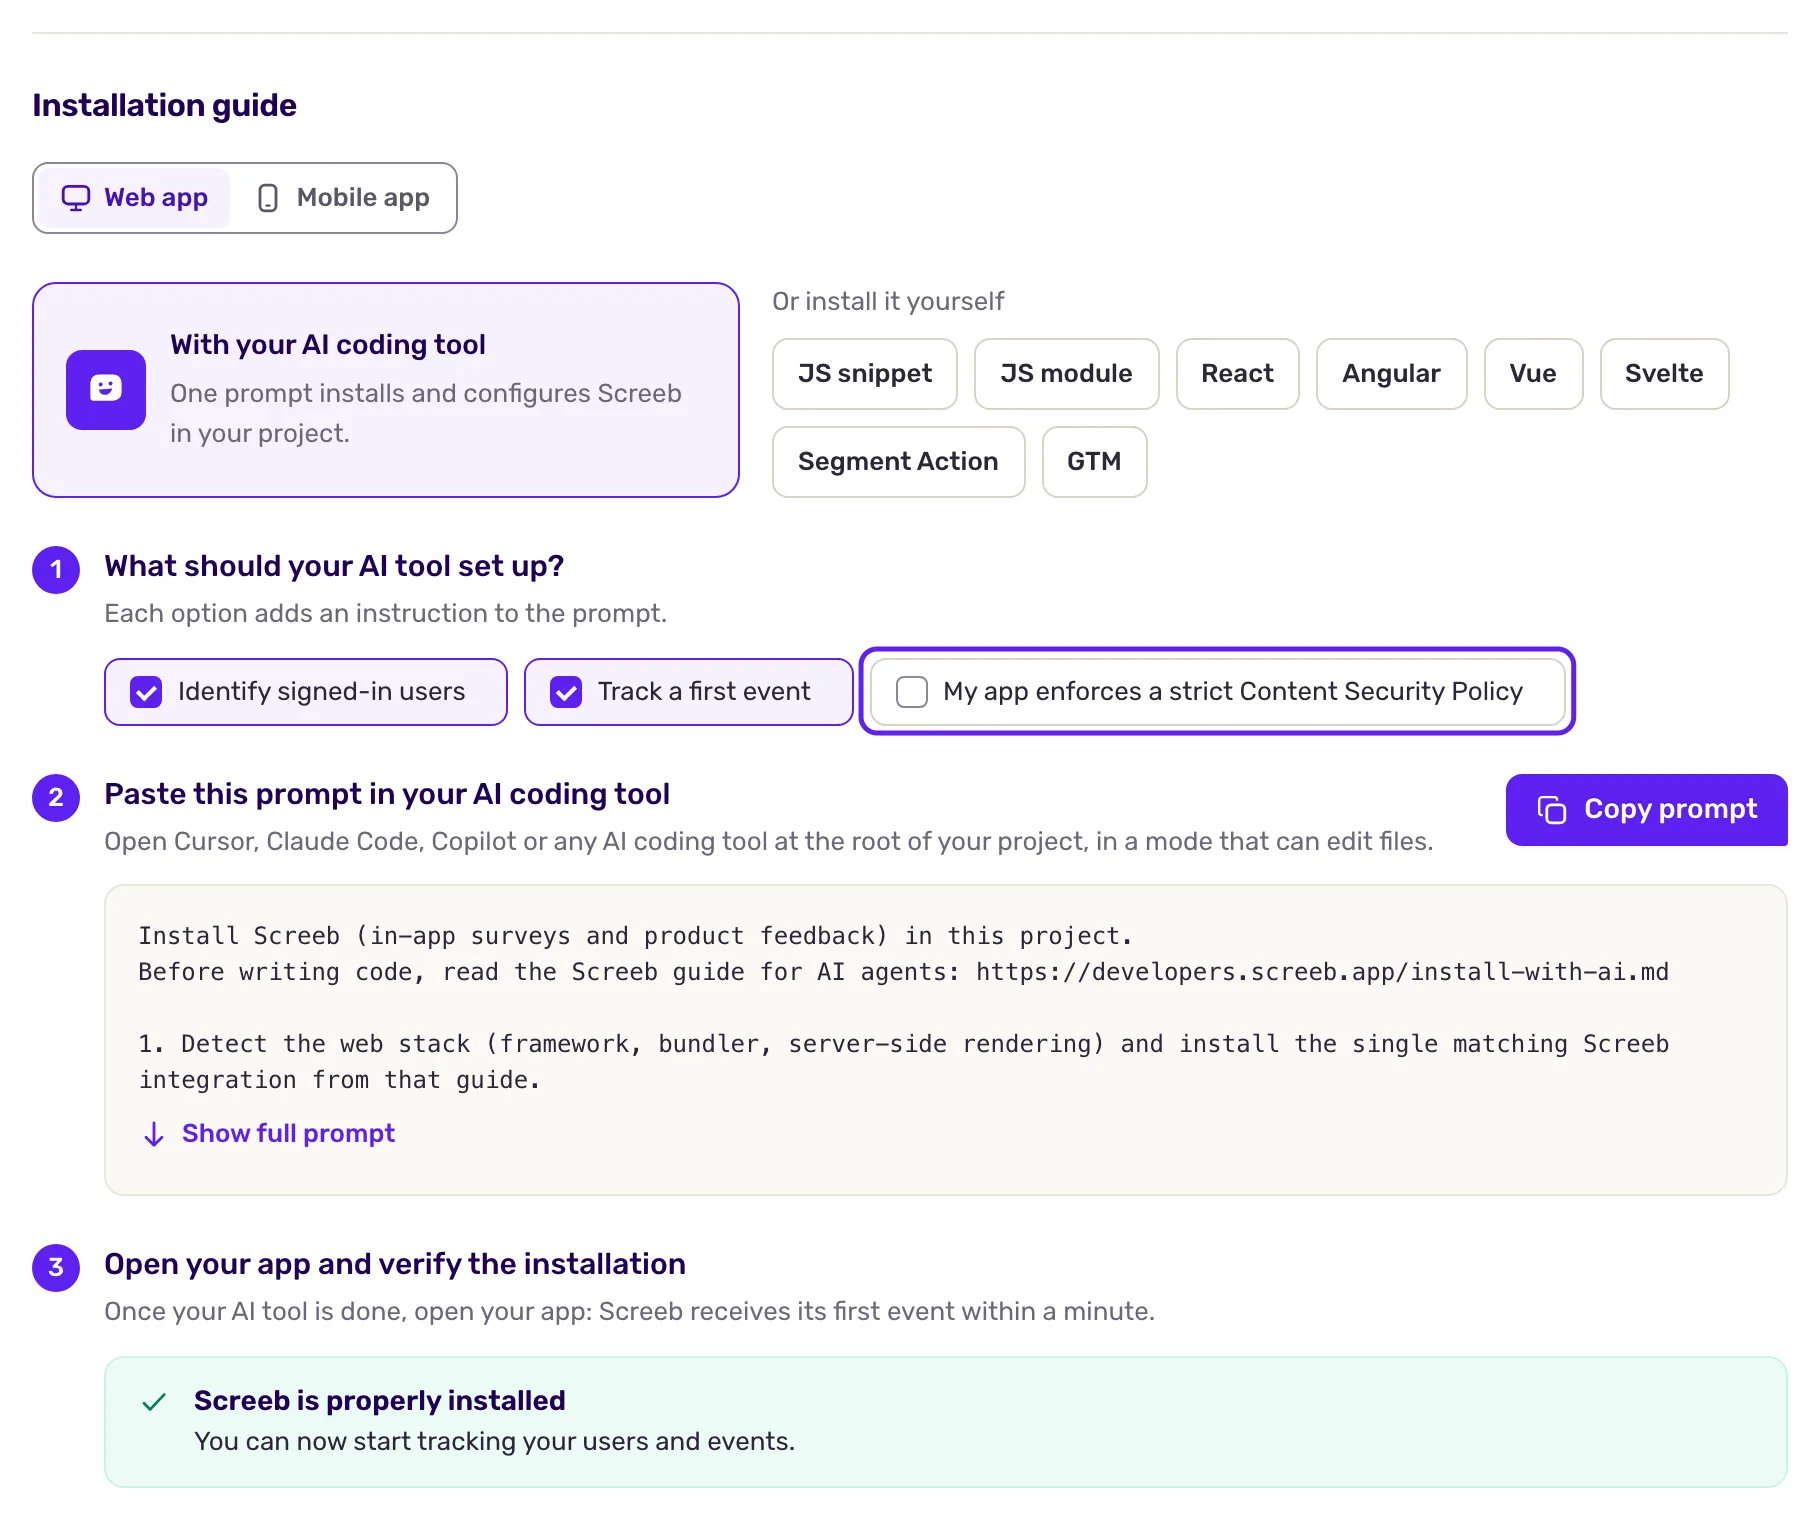
Auf dem Tab Web-App der Installationsseite hat die Option Mit KI ein Kästchen Meine App erzwingt eine strikte Content Security Policy: Aktivieren Sie es, und Ihr KI-Coding-Tool installiert Screeb ohne Inline-Skript.
Ihre Policy prüfen
Abschnitt betitelt „Ihre Policy prüfen“Öffnen Sie Screeb Inspector auf Ihrer Website. Die Checkliste “Installation & Health” im Tab Overview testet die API, den Endpunkt für Berichte, das Stylesheet des Widgets, Schriften und Medien und nennt bei jedem Fehler die Direktive, die Sie korrigieren müssen. Bilder, Uploads und Buchungs-Frames werden dort nicht getestet: Prüfen Sie die Browser-Konsole, in der CSP-Verstöße durch Screeb protokolliert werden.
In der Konsole zeigt $screeb('debug') nur an, ob die API blockiert ist.
Ein Werbeblocker kann screeb.app unabhängig von Ihrer Policy blockieren: Das Symptom sieht dann aus wie ein fehlendes script-src. Testen Sie in einem Browser ohne Erweiterungen.